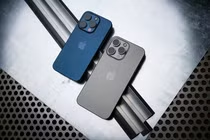
Một biến thể mã độc mới mang tên P7 DarkSword đang làm dấy lên lo ngại về an toàn dữ liệu trên iPhone. Theo báo cáo công bố ngày 9/10 của công ty an ninh mạng iVerify, mã độc được phát hiện trong quá trình điều tra một chiếc iPhone nhiễm mã độc của nhân viên tại tổ chức tài chính vào tháng 8/2026. P7 có liên quan đến chuỗi khai thác lỗ hổng DarkSword trên iOS, nhưng được cải tiến để che giấu hoạt động và thu thập dữ liệu hiệu quả hơn.
Trước đó, các nhà nghiên cứu đã ghi nhận những công cụ tấn công như Coruna và DarkSword nhắm vào các thiết bị chạy phiên bản iOS cũ. Theo iVerify, P7 nổi bật ở khả năng giảm dấu vết hoạt động, hạn chế can thiệp vào những tiến trình đang chạy và tránh lặp lại các cuộc tấn công trên thiết bị đã bị xâm nhập. Biến thể này còn có thể hoạt động trên iOS 18.7, mở rộng phạm vi tương thích so với một số phiên bản DarkSword được theo dõi trước đó.
Đáng chú ý, P7 có thể nhắm đến Keychain, hệ thống của Apple dùng để lưu trữ mật khẩu và thông tin xác thực. Mã độc cũng bổ sung khả năng tìm kiếm dữ liệu liên quan đến ví tiền điện tử, làm tăng nguy cơ lộ thông tin tài chính. Nếu thiết bị đã bị xâm nhập, những dữ liệu nhạy cảm này có thể trở thành mục tiêu thu thập của tin tặc mà người dùng không dễ nhận ra.
Nguy cơ không dừng ở việc đánh cắp dữ liệu. P7 DarkSword có thể kết nối hai chiều với máy chủ chỉ huy và điều khiển (C2), gửi thông tin ra ngoài và tiếp nhận lệnh từ xa. Theo iVerify, các lệnh có thể yêu cầu mã độc tìm kiếm tệp, tải ảnh lên máy chủ, liệt kê ứng dụng đã cài đặt, truy cập dữ liệu trong Apple Notes hoặc quét những tệp lưu trên iPhone. Theo cấu hình mặc định được báo cáo, mã độc liên hệ máy chủ C2 sau mỗi 15 giây để kiểm tra lệnh mới.
Để giảm nguy cơ bị tấn công, người dùng nên cập nhật iOS lên phiên bản mới nhất mà thiết bị hỗ trợ, đồng thời cài đặt các bản vá bảo mật do Apple phát hành. Hãng đã cung cấp bản cập nhật cho một số phiên bản hệ điều hành cũ, trong đó có iOS 15.8.7, iOS 16.7.15 và iOS 18.7.7. Người dùng cũng cần thận trọng với website không rõ nguồn gốc, quảng cáo đáng ngờ và đường dẫn lạ. Nếu nghi ngờ iPhone bị xâm nhập, nên hạn chế sử dụng thiết bị để truy cập tài khoản nhạy cảm và tìm hướng dẫn xử lý từ Apple hoặc chuyên gia bảo mật.