Để khắc phục một lỗ hổng trong công nghệ nén Brotli của Google có thể cho phép kẻ tấn công làm hỏng bộ nhớ tiến trình, Microsoft đang kêu gọi người dùng .NET cập nhật "càng sớm càng tốt" sau khi phát hành bản cập nhật bảo mật ngoài chu kỳ (OOB).
Microsoft đã phát hành các phiên bản mới cho .NET 8, 9, 10 và .NET 11 nhằm vá lỗi Brotli, sau các bản cập nhật tương tự từ Node.js, Python và các dự án khác.
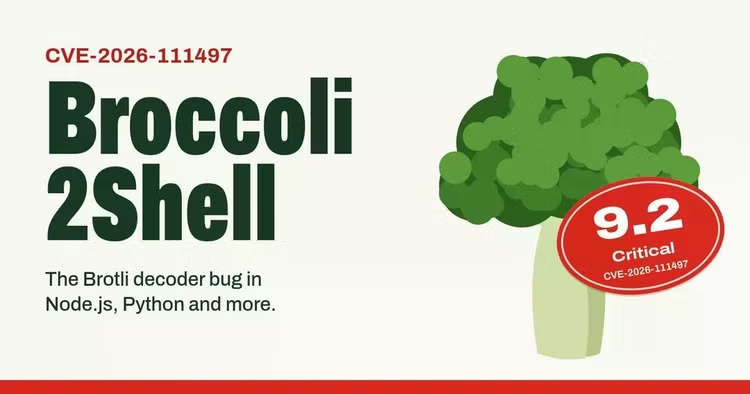
Ông Rahul Bhandari, quản lý chương trình cấp cao, cho biết trong thông báo ngày 25/10 rằng lỗ hổng tràn bộ đệm trong Brotli, được theo dõi với mã CVE-2026-111497 và được đánh giá 8,1 theo thang CVSS v3.1 trong khuyến cáo của Microsoft, có thể cho phép kẻ tấn công chưa xác thực đọc hoặc làm hỏng bộ nhớ tiến trình, dẫn đến rò rỉ thông tin, từ chối dịch vụ hoặc leo thang đặc quyền.
Mức độ nguy hiểm do lỗ hổng này gây ra vẫn còn gây tranh cãi, vì độ phức tạp của cuộc tấn công được đánh giá là cao và đòi hỏi một luồng dữ liệu được tạo ra một cách chính xác.
Microsoft đánh giá khả năng khai thác là cao hơn, trong khi Red Hat cho biết mã chứng minh khái niệm được công khai gây ra sự cố nhưng chưa phát hiện ra lỗ hổng thực thi mã từ xa đáng tin cậy nào.
Đã có tấn công thông qua file đa phương tiện
Các nhà nghiên cứu tại JFrog cũng đã chỉ ra một cuộc tấn công thông qua khung xử lý đa phương tiện FFmpeg bằng cách sử dụng một tệp hình ảnh được tạo sẵn, điều này mở rộng phạm vi khai thác lỗ hổng ra ngoài lưu lượng truy cập web.
"Chúng tôi khuyên bạn nên cập nhật càng sớm càng tốt," Rahul Bhandari, quản lý chương trình cấp cao tại Microsoft, cho biết.
Phạm vi tiếp cận hẹp hơn so với Node.js, vì ASP.NET Core và HttpClient không giải nén dữ liệu Brotli theo mặc định.
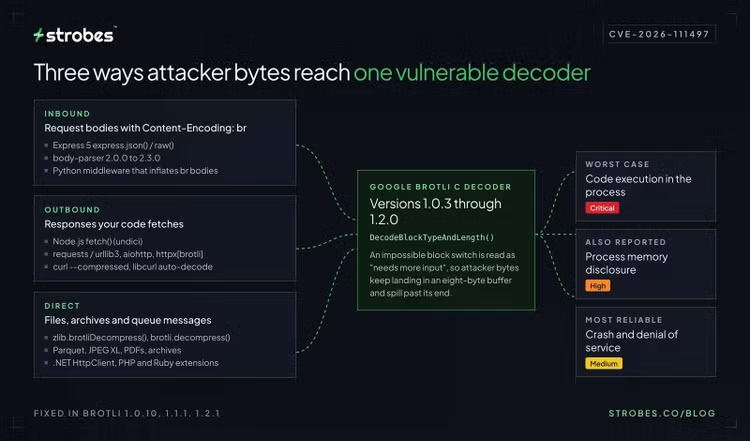
Các ứng dụng độc lập và NativeAOT mang theo bản sao runtime riêng của chúng, do đó chúng phải được biên dịch lại và triển khai lại thay vì chỉ đơn giản là cập nhật trên máy chủ.
Trong khi đó, PHP đã phát hành các gói Windows được xây dựng lại, phiên bản 8.5.12-1, 8.4.27-1, 8.3.36-1 và 8.2.35-1, bao gồm thư viện Brotli đã được sửa lỗi.
Trên Windows, kẻ tấn công có thể truy cập vào bộ giải mã thông qua tiện ích mở rộng cURL khi tính năng giải nén phản hồi tự động được bật, điều mà theo mặc định là không được bật.
Đối với Linux, PHP sử dụng thư viện Brotli của các bản phân phối khác nhau, và việc vá lỗi đang được tiến hành trên các nền tảng mã nguồn mở. Red Hat liệt kê các phiên bản Enterprise Linux từ 7 đến 10 của mình là bị ảnh hưởng và hiện chưa có gói vá lỗi nào.
Trong khi đó, khuyến cáo các quản trị viên nên loại bỏ hoặc từ chối lưu lượng truy cập được mã hóa Brotli từ các máy khách không đáng tin cậy tại các máy chủ proxy ngược và bộ cân bằng tải.
Apple chưa cho biết liệu macOS có bị ảnh hưởng hay không. Kẻ tấn công có thể khai thác hệ thống dễ bị tổn thương bằng cách gửi dữ liệu nén Brotli độc hại thông qua các yêu cầu được thiết kế đặc biệt.
Lỗ hổng này phần nào bị lu mờ do thời điểm công bố trùng với PHP2Shell, tuy nhiên việc khắc phục lỗ hổng nghiêm trọng này nên được ưu tiên do phạm vi ảnh hưởng rộng của các công nghệ liên quan.
Bên cạnh .NET, Node.js và Python, Bun, Envoy và Istio cũng đã phát hành bản vá, và JFrog đã phát triển một mã khai thác ảnh hưởng đến FFmpeg thông qua một hình ảnh JPEG XL được thiết kế đặc biệt, mở rộng đường tấn công vượt ra ngoài giao thức HTTP.
Bà Merav Bar, nhà nghiên cứu mối đe dọa tại Wiz, bổ sung rằng người dùng đám mây bị phơi nhiễm ở mức độ lớn, lưu ý rằng 91% môi trường đám mây sử dụng các thành phần dễ bị ảnh hưởng bởi lỗi Brotli và 82% môi trường đám mây có các phiên bản Node.js công khai.
Bà cho biết: “Các môi trường đám mây đặc biệt dễ bị tấn công do việc sử dụng rộng rãi các thành phần hỗ trợ Brotli trong các ứng dụng container hóa, cụm Kubernetes, cổng API, proxy ngược, khối lượng công việc serverless và dịch vụ web lưu trữ trên đám mây.”
OpenAI đưa ra khuyến nghị chặn dữ liệu nén Brotli không đáng tin cậy ở mức có thể cho đến khi các bản vá được áp dụng. OpenAI cũng khuyên các nhà quản trị nên xây dựng lại các triển khai bị ảnh hưởng và khởi động lại dịch vụ để đảm bảo bản vá có hiệu lực.